
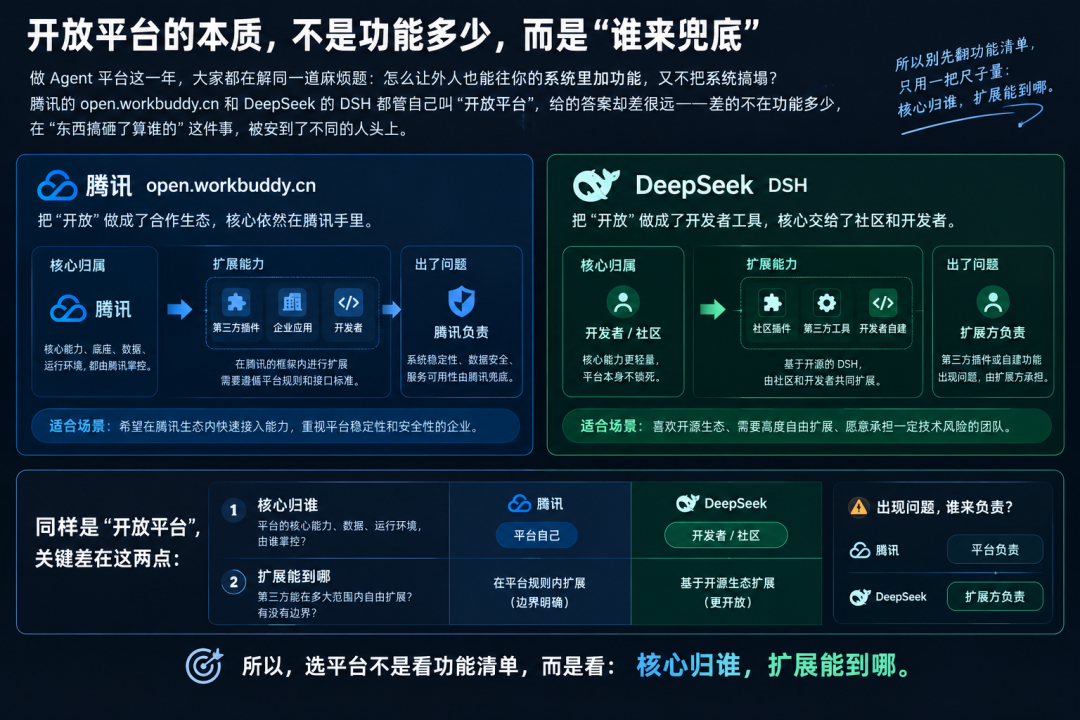
做 Agent 平台这一年,大家都在解同一道麻烦题:怎么让外人也能往你的系统里加功能,又不把系统搞塌。腾讯的 open.workbuddy.cn 和 DeepSeek 的 DSH 都管自己叫”开放平台”,给的答案却差很远——差的不在功能多少,在”东西搞砸了算谁的”这件事,被安到了不同的人头上。
所以比这俩平台,别先翻功能清单,只用一把尺子量:核心归谁,扩展能到哪。 谁拿着核心,谁就握着”搞砸了谁负责”的那个开关。
DSH:核心拆给你,锅你也背
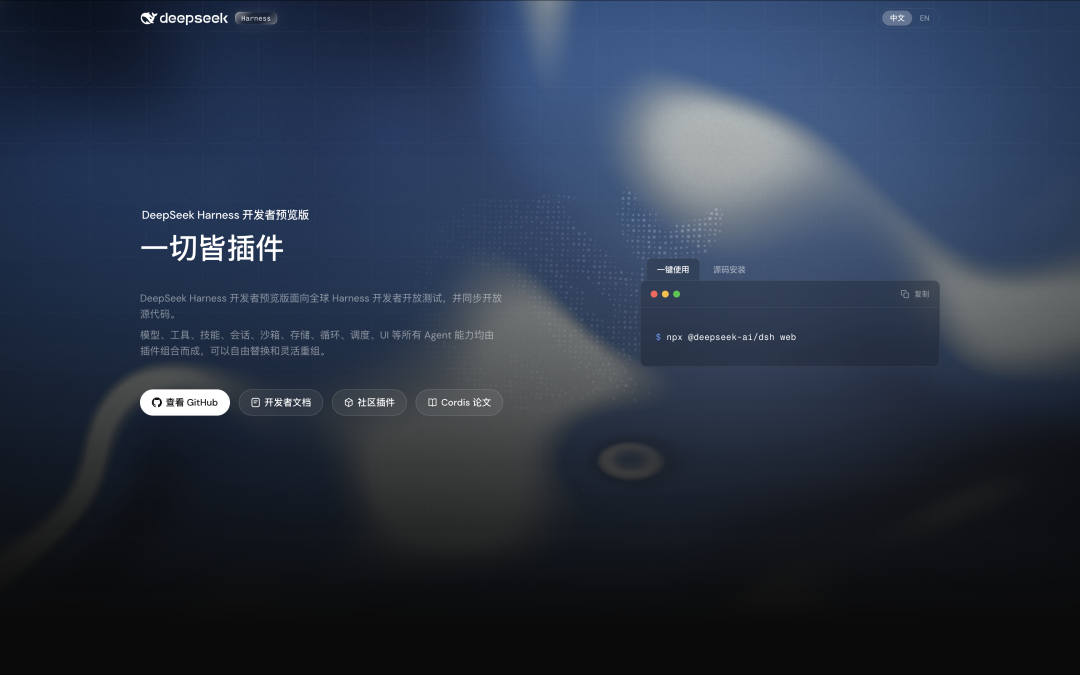
DeepSeek 把 Harness 开源那天,口号是 “Everything is a Plugin”。它不是营销话术。官方 README 写得很直白:agent、llm、session 这些都是插件,没有一层”特权核心”藏在底下。
为什么这样设计?因为一个能长大的 Agent 系统,核心迟早要换——模型要换、存储要换、UI 要换。DSH 的选择是把这些东西全变成插件,谁都能改。我装的时候看了一眼插件清单,168 个插件平躺着:agent、llm、session 和 timer、hmr 这些”小工具”在同一个层级,没有谁高谁一等。
DeepSeek Harness 不是框架,是乐高:这几组插件组合能直接干活
更狠的是 dsh-tool-cordis 这个插件:它让 Agent 在运行时自己造插件、加载、停掉(cordis_define / run / stop)。翻译成人话:Agent 能扩展自己。
为什么敢这么放开?因为 Cordis 的微内核只管”谁在、谁不在“,不管你造的插件干了什么。
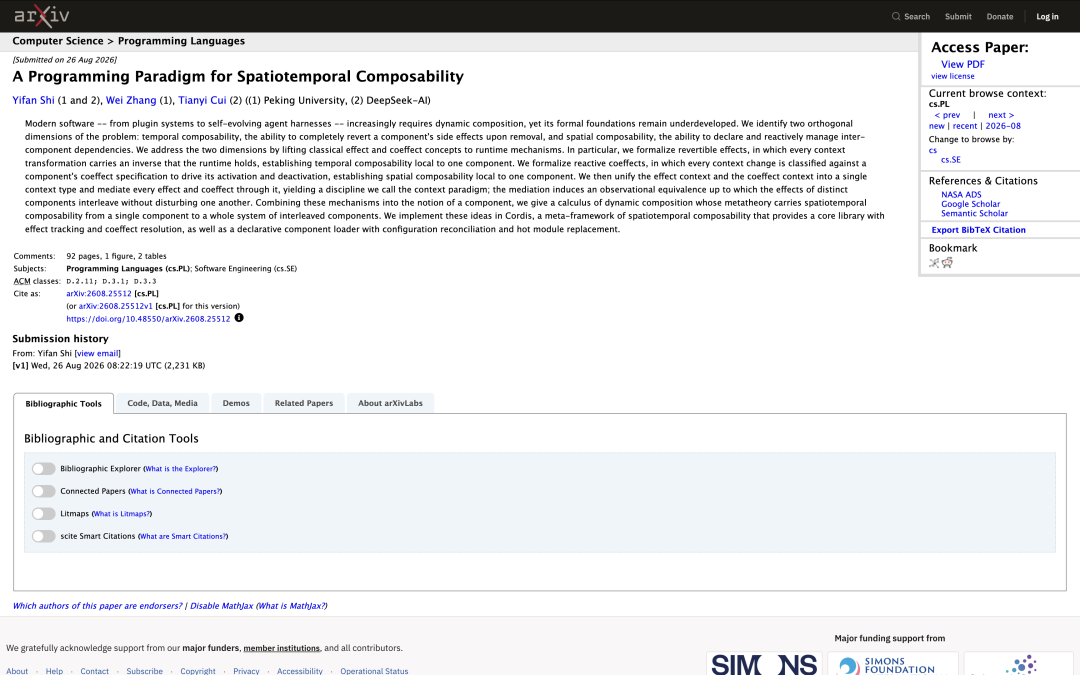
但放开是有代价的,而且这代价 DSH 自己明说。Cordis 的论文《A Programming Paradigm for Spatiotemporal Composability》划了一条线:进程内的获取(acquisition)能回退,跨边界的发射(emission)——比如发一封邮件、扣一笔款——不回退。
你的 Agent 要是发错了一封邮件,框架不会替你收回来,补偿逻辑得你自己写。这就是把核心拆给你之后,锅也得你背的地方。
WorkBuddy 开放平台:核心归厂商,锅厂商先扛
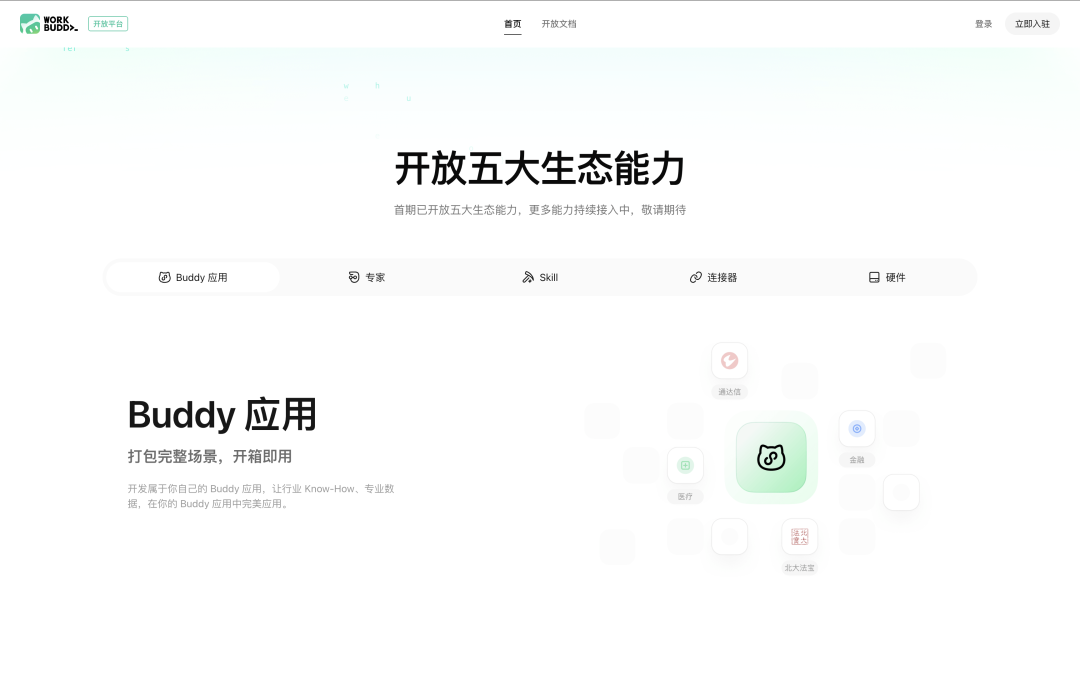
先说清关系:WorkBuddy 成品你装好开着就能用,不用写一行代码;开放平台是给想往上面加功能的人准备的。腾讯的开放平台,对象不是”又一个 Agent 框架”,而是已经装好的 WorkBuddy 产品。我去翻了官方文档(open.workbuddy.cn/docs/what-is-open-platform),开发者能开发管理的业务类型列得很清楚:技能、专家、专家团、连接器、外部应用接入。你注意这个清单——没有”核心 harness”,也没有”换模型””换存储”这类插槽。能动的,全是挂在产品外面的标准化组件。
为什么这么设计?因为 WorkBuddy 卖的是产品,不是工具箱。一个要对用户兜底的产品,不能让每个扩展作者各自决定”Agent 能不能发邮件、能不能删文件”。所以核心——Agent Loop、执行环境、权限——攥在厂商手里,安全标准也只能收进核心,由厂商统一守。你写的 Skill、Connector 再多,也碰不到那一层。
这带来 DSH 没有的东西:WorkBuddy 把安全收进核心,所以保护是平台先扛的、不是你插件里要自己写的——官方文档和连接器教程里都能查到。
具体有三层:连外部系统(比如公司数据库、邮箱)时,平台不会偷偷去连,得你手动点确认信任;真要动数据的操作,它会再弹出来问一次才执行;每一步都留了记录,出事能查到是谁、什么时间动的。在 DSH 那边,这三层全得你自己写。
选哪个,看你愿扛多少风险
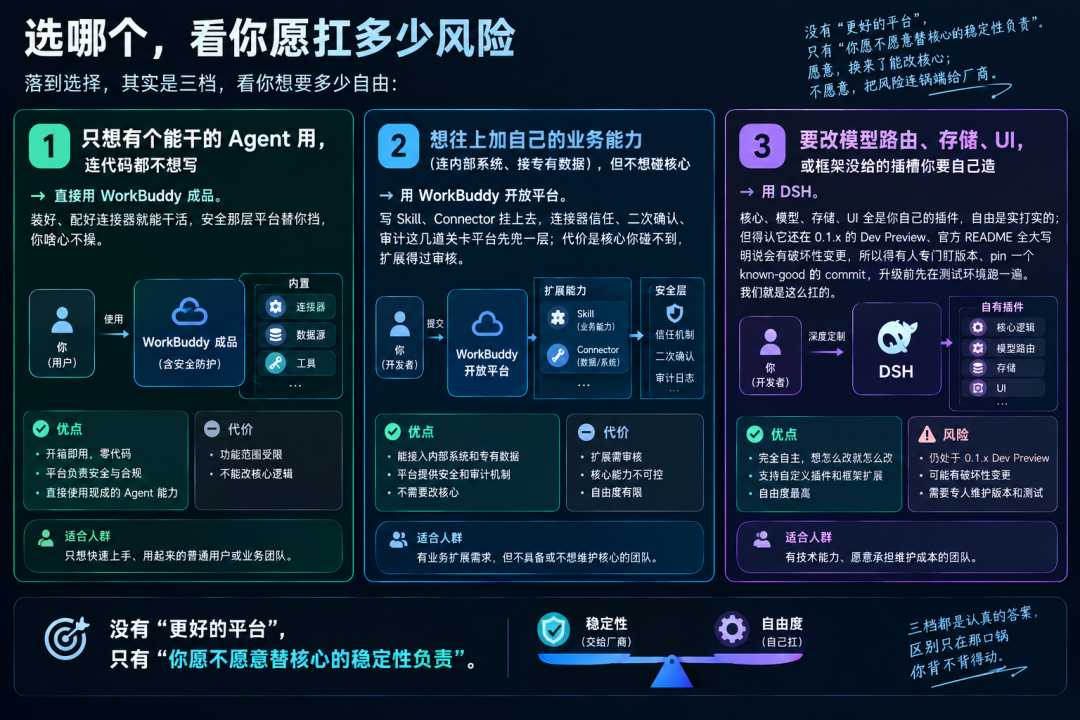
落到选择,其实是三档,看你想要多少自由:
- 只想有个能干的 Agent 用,连代码都不想写
→ 直接用 WorkBuddy 成品。装好、配好连接器就能干活,安全那层平台替你挡,你啥心不操。
- 想往上加自己的业务能力(连内部系统、接专有数据),但不想碰核心
→ 用 WorkBuddy 开放平台。写 Skill、Connector 挂上去,连接器信任、二次确认、审计这几道关卡平台先兜一层;代价是核心你碰不到,扩展得过审核。
- 要改模型路由、存储、UI,或框架没给的插槽你要自己造
→ 用 DSH。核心、模型、存储、UI 全是你自己的插件,自由是实打实的;但得认它还在 0.1.x 的 Dev Preview、官方 README 全大写明说会有破坏性变更,所以得有人专门盯版本、pin 一个 known-good 的 commit,升级前先在测试环境跑一遍。我们就是这么扛的。